Systèmes d'exploitation
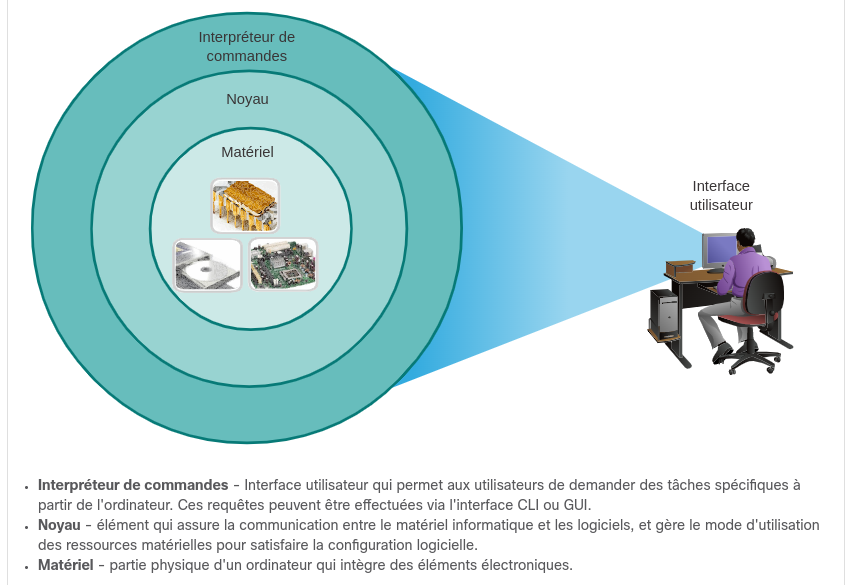
Tout périphérique final et réseau requiert un système d'exploitation (SE). Le noyau est la partie liée au matériel ; l'interpréteur de commandes est la partie liée aux applications et à l'utilisateur, accessible via une CLI ou une interface graphique.
[analyst@secOps ~]$ ls
Desktop Downloads lab.support.files second_drive
[analyst@secOps ~]$
Un SE réseau à base de CLI (Cisco IOS, sur commutateur/routeur) permet d'exécuter des commandes textuelles au clavier ; la configuration peut être gardée dans un fichier texte et copiée/collée. Un commutateur transmet le trafic par défaut, mais doit tout de même être configuré et sécurisé.
Méthodes d'accès
- Console : port de gestion hors bande (accès même sans service réseau configuré) — utile pour la configuration initiale. Nécessite un câble console + émulateur de terminal.
- SSH : connexion CLI à distance sécurisée, nécessite un service réseau actif (interface avec adresse IP).
- Telnet : connexion CLI à distance non sécurisée (tout en clair) — à réserver aux labos, jamais en production. Préférer SSH.
- Logiciel d'accès : PuTTY (Windows) est généralement recommandé.
Modes de commande
Cisco IOS sépare l'accès en plusieurs modes, par sécurité :
- Exécution utilisateur (
>) : commandes de surveillance de base seulement. - Exécution privilégié (
#) : accès complet, requis pour atteindre les modes de configuration. Commandeenable. - Configuration globale (
(config)#) : modifie le fonctionnement global du périphérique.- Configuration ligne : accès console, SSH, Telnet, AUX.
- Configuration d'interface : configure un port de commutateur ou de routeur.
Switch(config)# line console 0
Switch(config-line)# exit
Switch(config)#

Switch(config-line)# end
Switch#

Switch(config-line)# interface FastEthernet 0/1
Switch(config-if)#
enable fait passer du mode utilisateur au mode privilégié ; disable fait l'inverse.
Syntaxe des commandes
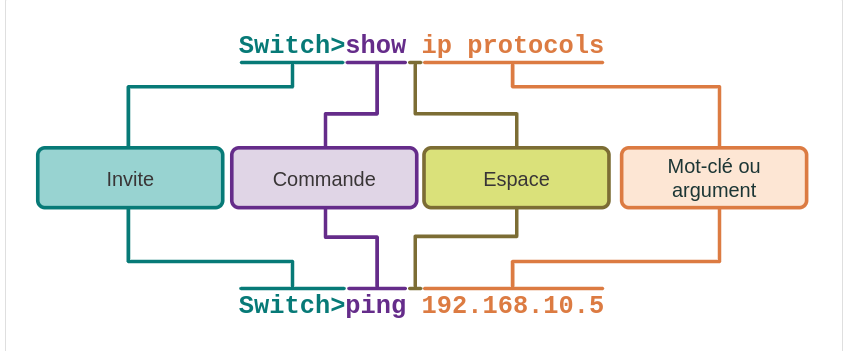
| Convention | Description |
|---|---|
| gras | Commandes/mots-clés à saisir tels quels |
| italique | Argument dont la valeur doit être fournie |
| [x] | Élément optionnel |
| {x} | Élément requis |
| [x {y | z}] | Choix obligatoire au sein d'un élément optionnel |
? affiche l'aide contextuelle.
Noms de périphériques
Par défaut, chaque appareil a un nom d'usine (ex. "Switch") — à remplacer par un nom descriptif, car indispensable pour confirmer qu'on est connecté au bon appareil (ex. via SSH). Règles :
- commence par une lettre, se termine par une lettre ou un chiffre
- pas d'espace, seulement lettres/chiffres/tirets
- moins de 64 caractères
Switch# configure terminal
Switch(config)# hostname Sw-Floor-1
Sw-Floor-1(config)#
Mots de passe forts
Les mots de passe faibles restent la plus grande faille de sécurité — tous les périphériques réseau doivent en avoir un pour limiter l'accès administratif, et les mots de passe doivent être chiffrés à l'affichage.
Règles : plus de 8 caractères, mélange majuscules/minuscules/chiffres/caractères spéciaux, jamais le même mot de passe partout, éviter les mots courants, idéalement un générateur.
Ce cours utilise des mots de passe simples (cisco, class) uniquement à des fins pédagogiques — à proscrire en production.
Sécuriser la console :
Sw-Floor-1# configure terminal
Sw-Floor-1(config)# line console 0
Sw-Floor-1(config-line)# password cisco
Sw-Floor-1(config-line)# login
Sw-Floor-1(config-line)# end
Sécuriser le mode privilégié (méthode la plus importante, accès complet) :
Sw-Floor-1(config)# enable secret class
Sécuriser les lignes VTY (accès distant Telnet/SSH, jusqu'à 16 lignes 0-15 selon le modèle) :
Sw-Floor-1(config)# line vty 0 15
Sw-Floor-1(config-line)# password cisco
Sw-Floor-1(config-line)# login
Chiffrer l'affichage des mots de passe (startup-config / running-config les montrent sinon en clair) :
Sw-Floor-1(config)# service password-encryption
Ce chiffrement simple ne s'applique qu'au fichier de config, pas au réseau. Vérifier avec show running-config :
line con 0
password 7 094F471A1A0A
login
!
line vty 0 4
password 7 03095A0F034F38435B49150A1819
login
Messages de bannière
Une bannière déclare que l'accès est réservé aux personnes autorisées — utile juridiquement en cas d'accès illégal (dans certaines juridictions, sans notification préalable il est difficile de poursuivre).
Sw-Floor-1(config)# banner motd #Authorized Access Only#
Le caractère # délimite le message (tout caractère absent du message peut servir de délimiteur).
Fichiers de configuration
- startup-config : stocké en NVRAM (non volatile), utilisé au démarrage.
- running-config : stocké en RAM (volatile), reflète la config active — toute modification s'applique immédiatement.
Sw-Floor-1# show running-config
Building configuration...
Current configuration : 1351 bytes
!
version 15.0
service password-encryption
!
hostname Sw-Floor-1
!
(output omitted)
show startup-config affiche la config initiale. Notes :
- Toute modification non enregistrée est perdue au redémarrage —
copy running-config startup-configpour l'enregistrer. reloadrestaure la config de démarrage (bref temps hors ligne).erase startup-config+reloadefface complètement la configuration.
Adresses IP
Chaque périphérique final (ordinateurs, imprimantes, téléphones VoIP, caméras, smartphones...) doit avoir une adresse IP pour communiquer.
- IPv4 : notation décimale à point, 4 nombres de 0-255, ex.
192.168.1.10. Nécessite un masque de sous-réseau (valeur 32 bits qui sépare partie réseau/partie hôte), ex.255.255.255.0. - IPv6 : 128 bits, notation hexadécimale groupée par 4 chiffres séparés par
:, ex.2001:db8:acad:10::10. Non sensible à la casse.
Interfaces et ports
Chaque interface a des normes physiques propres (cuivre à paires torsadées, fibre optique, coaxial, sans fil) ; le support choisi dépend de la distance, l'environnement, le débit requis et le coût. Ethernet est la technologie LAN la plus répandue.
Un commutateur de couche 2 n'a pas besoin d'adresse IP pour fonctionner, mais dispose d'une interface virtuelle (SVI) — par défaut VLAN1 — pour permettre sa gestion à distance en IPv4/IPv6.
Configurer la SVI :
Sw-Floor-1(config)# interface vlan 1
Sw-Floor-1(config-if)# ip address 192.168.1.20 255.255.255.0
Sw-Floor-1(config-if)# no shutdown
Sw-Floor-1(config-if)# exit
Sw-Floor-1(config)# ip default-gateway 192.168.1.1
Tester la connectivité
ping teste la connectivité vers un autre périphérique, un site web ou Internet.
Rappel : commandes Packet Tracer
Navigation entre les modes
enable— passe du mode utilisateur au mode privilégié.disable— repasse du mode privilégié au mode utilisateur.configure terminal— entre en mode de configuration globale.exit— remonte d'un niveau de configuration.end— retourne directement au mode privilégié.?— affiche l'aide contextuelle.
Configuration de base
hostname <nom>— attribue un nom d'hôte descriptif au périphérique.enable secret <mot-de-passe>— définit le mot de passe chiffré du mode privilégié.line console 0— accède à la config de la ligne console.line vty 0 15— accède à la config des lignes VTY (accès distant Telnet/SSH).password <mot-de-passe>— définit le mot de passe de la ligne courante.login— active la demande de mot de passe sur la ligne.service password-encryption— chiffre l'affichage des mots de passe dans la config.banner motd #message#— affiche un message légal à la connexion.
Interfaces
interface <type> <numéro>— accède à la config d'une interface (ex.FastEthernet 0/1).interface vlan 1— accède à la config de l'interface virtuelle (SVI) du commutateur.ip address <adresse> <masque>— attribue une adresse IP et un masque à l'interface.no shutdown— active l'interface (désactivée par défaut).ip default-gateway <adresse>— définit la passerelle par défaut du commutateur.
Vérification et fichiers de configuration
show running-config— affiche la configuration active (RAM).show startup-config— affiche la configuration de démarrage (NVRAM).copy running-config startup-config— enregistre la config active comme config de démarrage.reload— redémarre l'appareil (recharge la startup-config).erase startup-config— efface la configuration de démarrage.ping— teste la connectivité vers un autre périphérique.
Todo
2.1.6 · 2.2.8 · 2.4.7 · 2.4.8 · 2.6.3 · 2.7.6 · 2.8.2